
L’intelligence artificielle prend une place croissante dans les entreprises. Assistants conversationnels, modèles génératifs, agents capables d’interagir avec des applications métier : les usages se multiplient, avec des gains de productivité à la clé. Mais leur adoption soulève aussi des questions de gouvernance, de protection des données et de cybersécurité.
Le 15 octobre 2026, Thierry Del-Monte, CTO d’ITS Integra, a participé à deux tables rondes du Forum Cybersécurité-Cloud-IA, à Paris. Les échanges ont porté sur deux enjeux complémentaires : la maîtrise des outils d’IA utilisés en entreprise et les nouveaux risques liés aux agents autonomes.
Un même constat se dégage : adopter l’IA ne suffit pas. Il faut aussi savoir quelles données lui confier, quels accès lui accorder et quelles actions lui permettre de réaliser. Voici une synthèse de ces deux tables rondes.
Table ronde n°1
Outils IA en entreprise : qui contrôle vraiment vos dépendances, vos données et vos risques ?
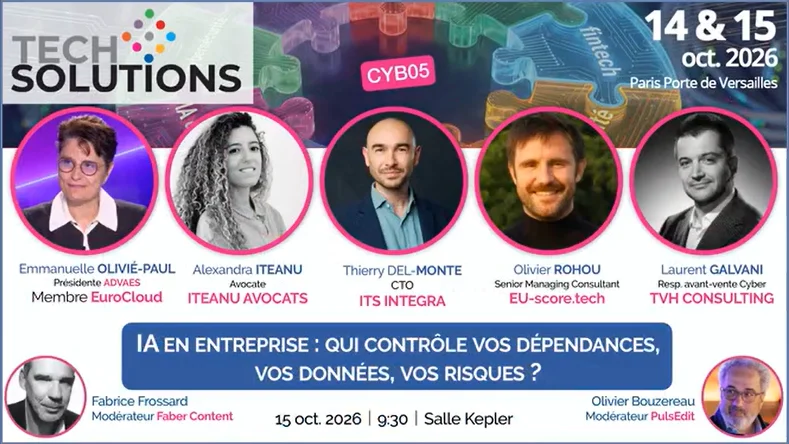
L’IA fait désormais partie des réflexions des directions des systèmes d’information (DSI). Mais elle ne constitue pas leur seule préoccupation. La conformité, les dépendances technologiques, l’empreinte énergétique et la hausse des coûts des licences ou des équipements occupent également une place importante.
L’adoption de l’IA restant encore en développement dans de nombreuses organisations, toutes n’ont pas nécessairement anticipé les enjeux liés à son utilisation à grande échelle. Pourtant, mieux vaut définir un cadre dès les premiers usages que devoir corriger des pratiques déjà installées.
Table ronde n°2
Agents IA : quand l’automatisation ouvre de nouveaux risques de cybersécurité
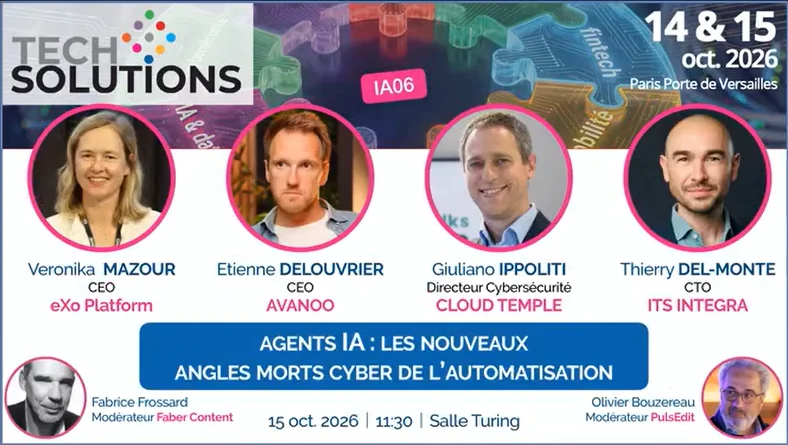
Avec les agents IA, le sujet va plus loin. Là où un assistant se contente souvent de répondre à une demande, un agent peut enchaîner plusieurs étapes, utiliser des outils et agir directement dans des applications métier.
Cette capacité ouvre de nouvelles possibilités d’automatisation. Elle élargit aussi la surface de risque, notamment lorsque les agents disposent de droits d’accès étendus ou peuvent agir sans validation humaine à chaque étape.